2026.10.22 調査・統計
不正ログインの被害・予兆 サイト担当者の約6割が経験
かっこが10月21日発表した「セキュリティ運用とAIリスク対応の実態調査」(実施:サイバーセキュリティ連盟)の結果から、ウェブサイト・サービス運営に関わる担当者の6割近くが、不正ログインによる被害や予兆を経験している様子が浮かび上がった。
▽関連記事
2025年のカード不正利用被害額が約510億円、10年ぶり前年下回る…かっこ
かっこ、bitbybit Studioと業務提携 インドネシアで不正検知サービスの展開拡大
最適なEC支援パートナーを探していますか?
課題をヒアリングして貴社に合った企業をご紹介します。
無料相談はこちら
半数が直近1年以内にセキュリティ見直しを未実施
調査は10月1日、ウェブサイトやウェブサービスの運営・管理に関わる担当者500人を対象に、インターネット上で実施した。
現在利用しているセキュリティ製品の設定・ルールの見直し時期を聞いたところ、「1年以上前」が21.4%、「導入以来実施していない」が9.6%、「わからない」が19.6%で、約半数が直近1年以内に見直しを行っていなかった。
システムのアップデートをすぐに行わない理由については、「独自カスタマイズをしているため簡単に行えない」(26.3%)が最も多かった。次いで「予算がない」(20.0%)、「表示崩れや機能不全の懸念」(19.2%)」が続いた。
約2割が「実際に被害に遭った」と回答
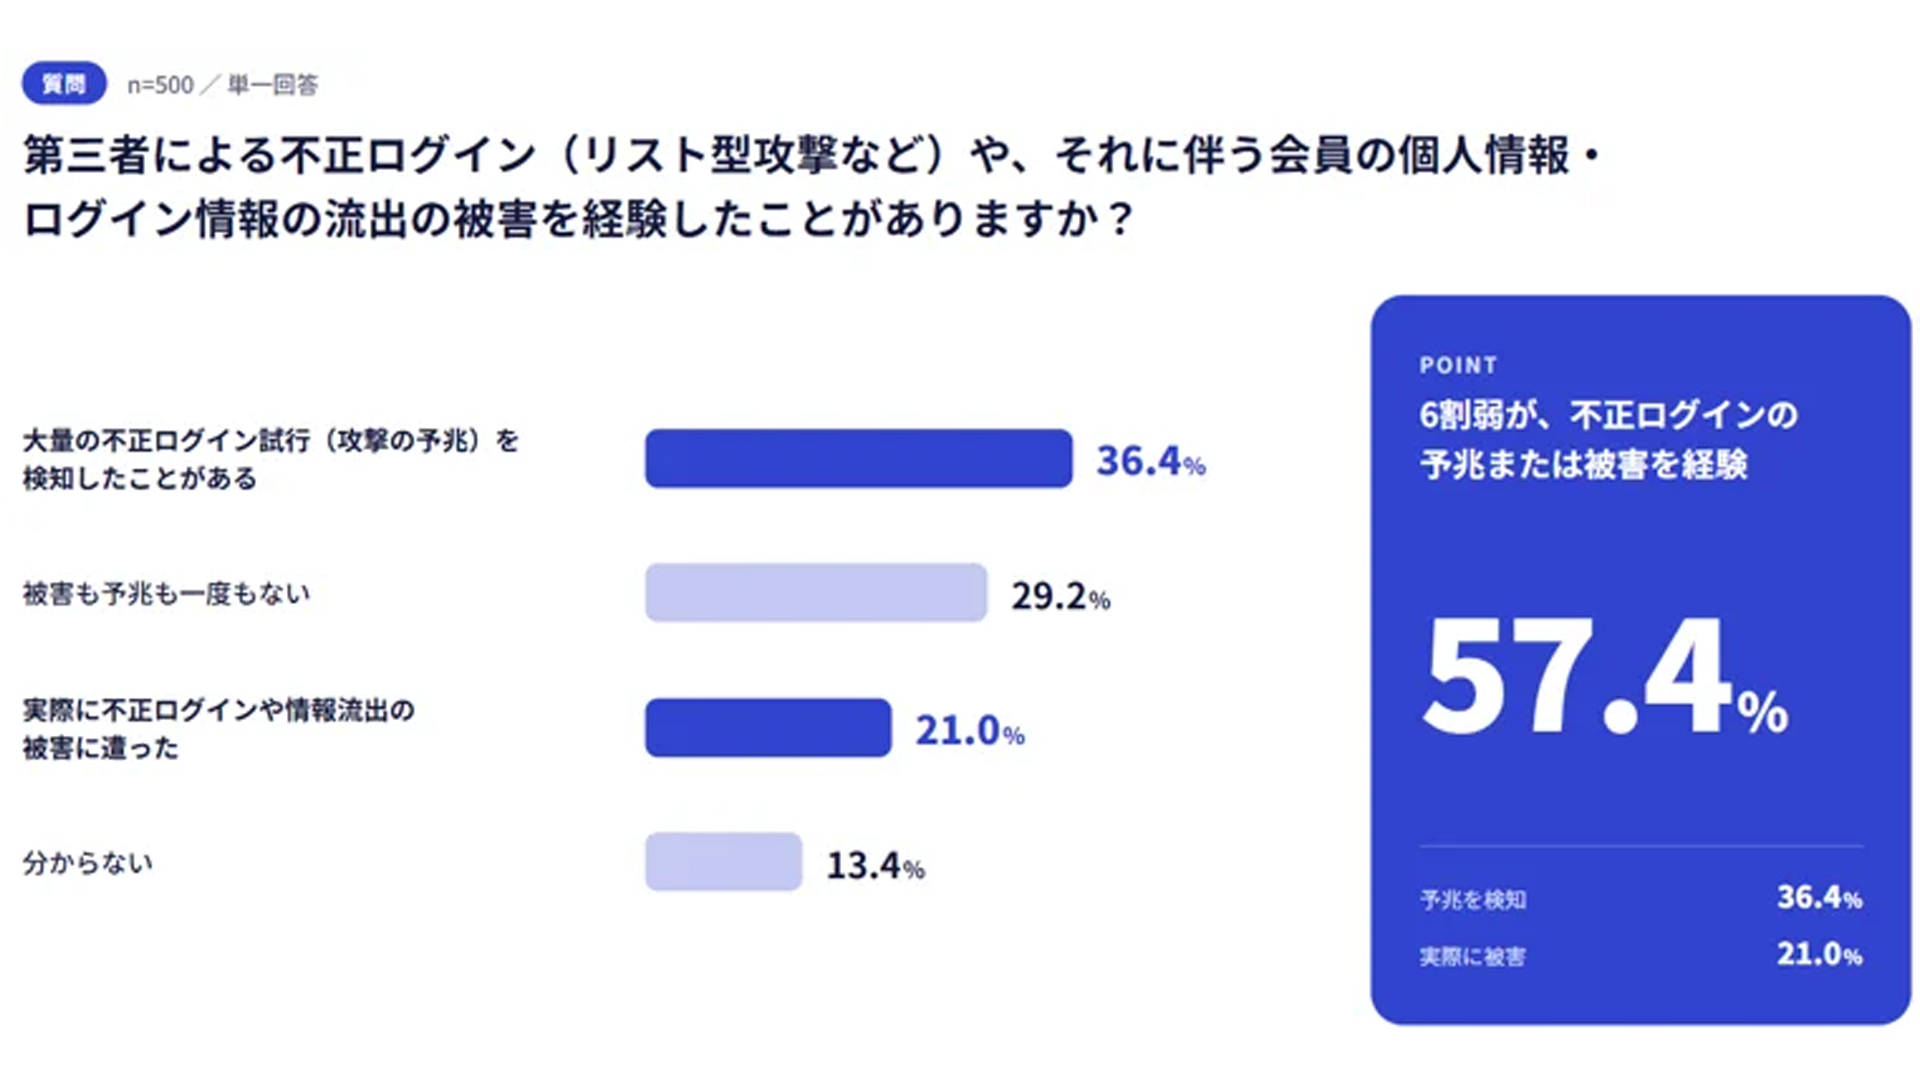
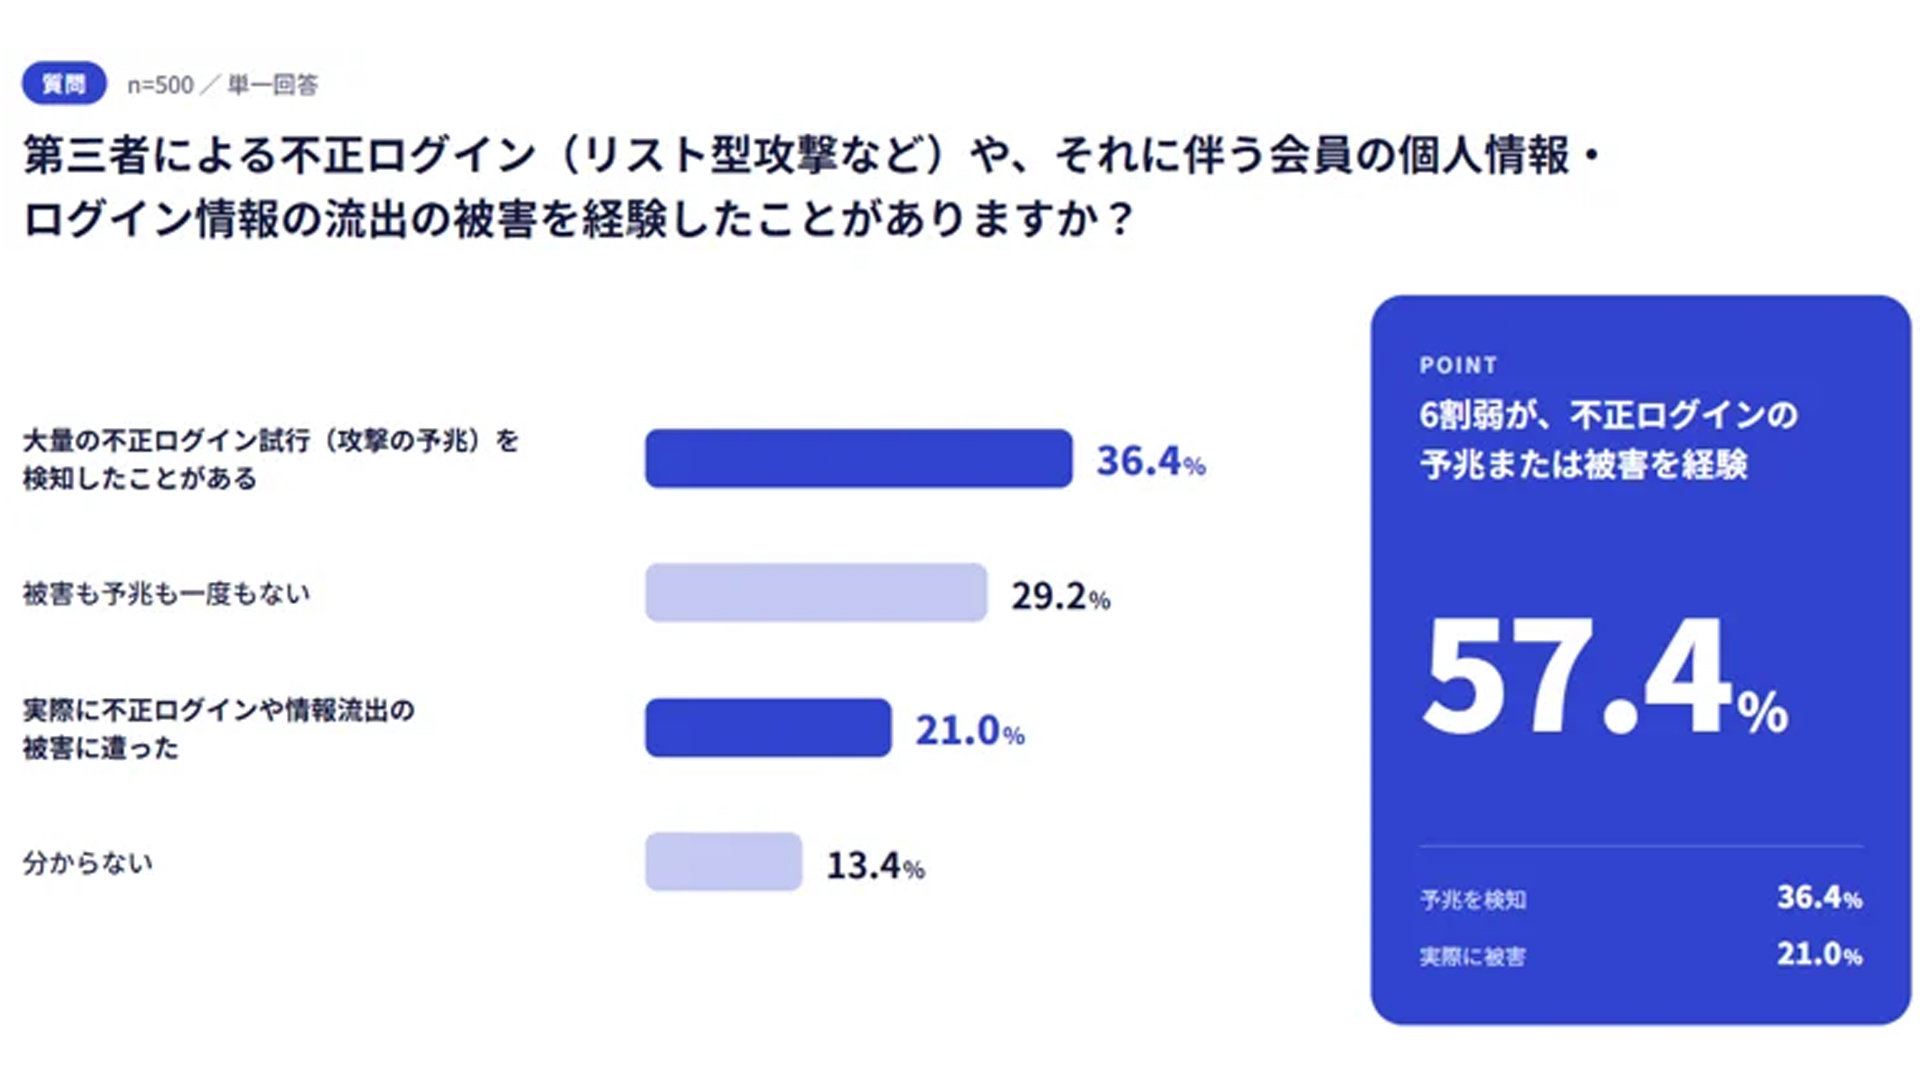
不正ログインによる被害の状況を聞いたところ、「実際に被害に遭った」が21.0%を占めた。「大量の不正試行(予兆)を検知した」も36.4%に上り、全体の57.4%が不正ログインによる被害や予兆を経験していることがわかった。
発覚後の事後対応にかかった費用は、実際に被害に遭った事業者のうち17.1%が「1000万円以上」と回答。従業員1000人以上では、被害を経験した事業者の61.6%が「500万円以上」と答えた。
また、生成AIやAI エージェントの利用・導入に伴うセキュリティ対策の実施状況(複数回答)については、1000人以上の企業の場合、「社内ルール・ガイドラインの整備」が50.9%、入力データの制限が44.0%、AIアプリケーションの脆弱性診断が34.9%など。49人以下の企業ではルール整備率が15.2%、50~299人では28.6%にとどまっている。

※「資料掲載企業アカウント」の会員情報では「通販通信ECMO会員」としてログイン出来ません。

資料DLランキング
-
1
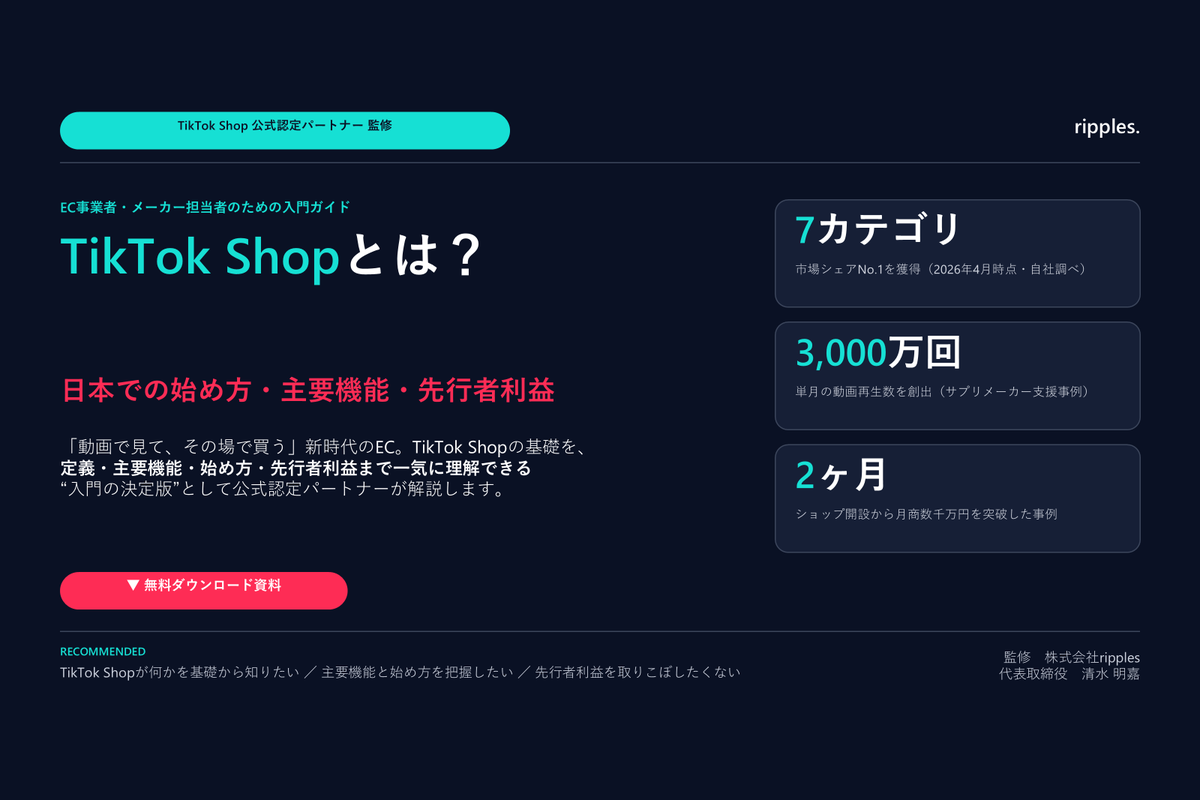
TikTok Shopとは?主要機能と日本での始め方を解説|公式認定パートナー
-
2
【モールハック】TIKTOKSHOP 意図的なバズを生む法則
-
3
【AIタッガー】SEO×GEO AI検索時代の“見つかる力”を最大化
-
4
AI画像生成でEC撮影コストを激減する実践ガイド
-
5
ネット上での調べ物×通販購入時のAI利用実態【消費者調査 2025】

ニュースランキング
-
1
ネット通販のgiobaiに措置命令…布団乾燥機の効果で優良誤認、ステマの認定も
-
2
「ふるさとチョイス」の会員情報445万件が流出
-
3
「GMO掛け払い」でプラットフォーマー向けAPI連携機能を提供…GMOペイメントサービス
-
4
【10月22日11時更新:物流配送状況】日本郵便/ヤマト運輸/佐川急便/西濃運輸/福山通運
-
5
2025年国内BtoC-EC市場規模 前年比5.5%増の27兆6000億円…経産省