2023.11.29 調査・統計
EC事業者の3社に1社が不正注文の被害発生

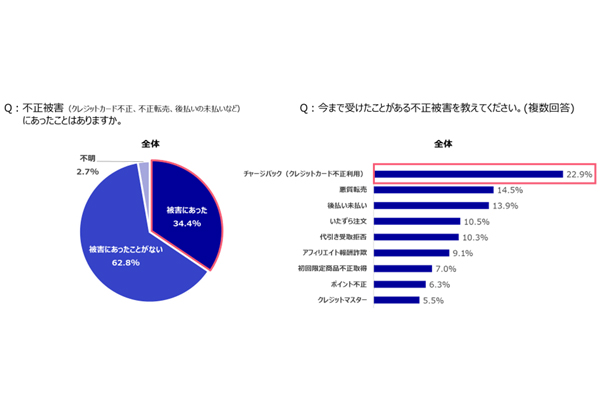
不正注文検知サービスのかっこが11月28日発表した「EC事業者の不正被害や対策に関する実態調査」の結果から、EC事業者の3社に1社が不正注文の被害に遭ったことがわかった。そのうち、クレジットカードの不正利用が6割以上を占めていた。
▽関連記事
かっこ、決済サービスのROBOT PAYMENTと業務提携
ASPICクラウドアワード2023…かっこ「O-MOTION」が先進技術賞を受賞
▽関連記事
かっこ、決済サービスのROBOT PAYMENTと業務提携
ASPICクラウドアワード2023…かっこ「O-MOTION」が先進技術賞を受賞
被害金額は年間25~50万円が最多
調査は11月、EC事業者で不正注文対策に関わる担当者を対象に実施した(有効回答数549件)。割賦販売法によるクレカの不正利用防止措置義務化について、7割以上が内容までよく知っていると回答。前年と比べて、セキュリティに対する意識が向上していた。
「フィッシング対策ガイドライン」については、67%が内容までよく知っていると回答。年商10億円未満の企業では59.1%にとどまり、10億円以上の企業では77.1%と高くなる傾向が見られた。
また、対策として、本人認証の1つであるEMV3-Dセキュア(EMV3DS)導入の必須化について知っていたのは76.5%だった。
不正注文の被害に遭ったことがあるEC事業者は34.4%に上った。被害の内容を見ると、クレカ不正利用が6割以上に上った。直近1年間で不正注文被害に遭った回数は4~7回が最多で、29.6%を占めた。被害金額は年間25~50万円が最も多かった。フィッシング被害に遭ったことがあるEC事業者は38.1%だった。
不正注文対策を実施しているEC事業者の割合が低下
不正注文対策を取っているEC事業者の割合は74.9%で、昨年の77.5%から低下した。フィッシング対策を実施している割合は90.2%だった。不正注文対策としては、本人認証の導入が最も多かった。一方、EMV3DSの導入率は36.1%にとどまった。EMV3DSの懸念点として、ランニングコストが最も多く、次いで、リスク判定のカスタマイズができない点が続いた。フィッシンでは、送信元認証DMARCでの対策が最も多かった。
▽関連記事
かっこ、決済サービスのROBOT PAYMENTと業務提携
ASPICクラウドアワード2023…かっこ「O-MOTION」が先進技術賞を受賞
※「資料掲載企業アカウント」の会員情報では「通販通信ECMO会員」としてログイン出来ません。

資料DLランキング
-
1
TikTok Shopとは?主要機能と日本での始め方を解説|公式認定パートナー
-
2
【モールハック】TIKTOKSHOP 意図的なバズを生む法則
-
3
【AIタッガー】SEO×GEO AI検索時代の“見つかる力”を最大化
-
4
AI画像生成でEC撮影コストを激減する実践ガイド
-
5
ネット上での調べ物×通販購入時のAI利用実態【消費者調査 2025】


ニュースランキング
-
1
「後払い決済」「キャリア決済」などに一定のルールを要請…消費者委員会が「建議」
-
2
「AI」「SNS運用」のビジネス講座でトラブル急増…国民生活センター
-
3
W2、AIエージェント基盤「W2 SmartHub」を正式リリース
-
4
【9月17日16時更新:物流配送状況】日本郵便/ヤマト運輸/佐川急便/西濃運輸/福山通運
-
5
久、自社公式EC向け成長支援サービスを開発…「ブランドスコア」を標準実装