2023.08.18 通販支援
ECオープンプラットフォーム「EC-CUBE 2系」に脆弱性が判明

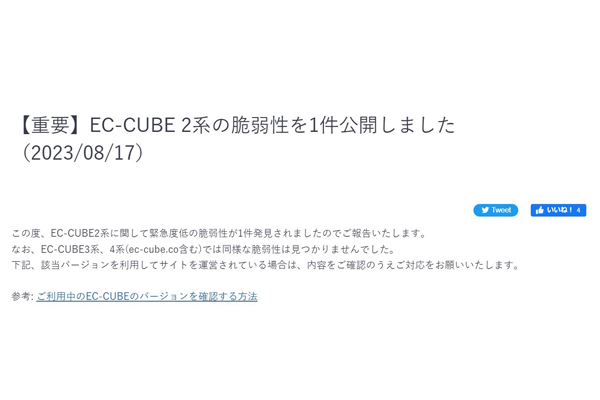
(株)イーシーキューブ(大阪市北区)は17日、同社が開発・提供しているECオープンプラットフォーム「EC-CUBE」(2系)について、緊急度「低」の脆弱性が1件発見されたと発表した。
▽関連記事
Instagram偽アカウントからDM→不正サイトに誘導…通販業界で被害が多発
▽関連記事
Instagram偽アカウントからDM→不正サイトに誘導…通販業界で被害が多発
攻撃難易度を踏まえて危険度「低」に設定
同社によると、EC-CUBE 2系でクロスサイトスクリプティングの脆弱性があることが判明。限定された状況でのみに攻撃が成立する脆弱性であることから、攻撃難易度を踏まえて危険度を「低」に設定した。不具合が存在するのは、EC-CUBEの「2.11.0〜2.11.5」、「2.12.0〜2.12.6」、「2.13.0〜2.13.5-p1」、「2.17.0〜2.17.2-p1」の各バージョン。
攻撃者が管理画面にログインできる場合、脆弱性を悪用して、他の管理者やサイトにアクセスした第三者のブラウザ上で、任意のスクリプトを実行させる可能性がある。現在のところ、脆弱性に関する被害の報告はないという。
3系、4系では脆弱性は見つからず
脆弱性については、修正の反映によってすぐに解決すると説明。(1)修正ファイルを適用する、(2)修正差分を確認して適用する――のどちらかの方法で対応するように求めている。修正ファイルを適用すると、スクリプトを含む文字列がサニタイズされることから、商品情報やメルマガテンプレートの登録内容にスクリプトが含まれる場合、スクリプトはサニタイズされて機能しなくなると、注意を呼びかけている。EC-CUBE3系、4系(ec-cube.co含む)については、同様の脆弱性は見つからなかった。
また、同社ではEC-CUBEを安全に利用するために、利用環境に合わせて正しくセットアップされていること、既知の脆弱性などのパッチやバージョンアップが行われていることが大切とし、注意喚起している。
▽関連記事
Instagram偽アカウントからDM→不正サイトに誘導…通販業界で被害が多発
▽関連資料
2023年最新版|クレジットカードの不正の現状【かっこ独自調査まとめ】
※「資料掲載企業アカウント」の会員情報では「通販通信ECMO会員」としてログイン出来ません。

資料DLランキング
-
1
TikTok Shopとは?主要機能と日本での始め方を解説|公式認定パートナー
-
2
【モールハック】TIKTOKSHOP 意図的なバズを生む法則
-
3
【AIタッガー】SEO×GEO AI検索時代の“見つかる力”を最大化
-
4
AI画像生成でEC撮影コストを激減する実践ガイド
-
5
ネット上での調べ物×通販購入時のAI利用実態【消費者調査 2025】


ニュースランキング
-
1
撤退止まらぬフードデリバリー、生き残り賭け主要3社の競争が激化
-
2
【9月25日16時更新:物流配送状況】日本郵便/ヤマト運輸/佐川急便/西濃運輸/福山通運
-
3
「Qoo10」の化粧品 全国のセブン‐イレブンで9月26日から販売開始
-
4
ふるさと納税ポータルサイトで不適正に「越前がに」と表示、越前町に措置命令…農水省
-
5
レア商品の悪質通販サイト「竜の野」「STORE専門ショップ」などに注意…消費者庁


セミナー一覧
-
【9/29_WEB】健康食品・化粧品の広告「こんな表現どうなの?」~第1弾【薬事法広告研究所×通販通信ECMO】
-
【9/29_WEB】【EC×Claude実践道場 Vol.02】 noteを”AIO対策の武器”に変える、Clau...
-
【9/30_東京】AIエージェントが変えるECの未来「Stripe Tour Tokyo 2026」【特別ご案内・...
-
【9/30_WEB】2026年最新版|ヘアケアEC攻略|価格競争から抜け出すブランド戦略 セミナー 売上UP
-
【10/5_WEB】年末商戦の前に仕込む。2027年の数字を変える、EC事業者のためのリピート育成実践講座