2026.10.14 行政情報
不正アクセスによる情報漏えい 公開アプリを悪用した「A2B攻撃」が原因の1つ
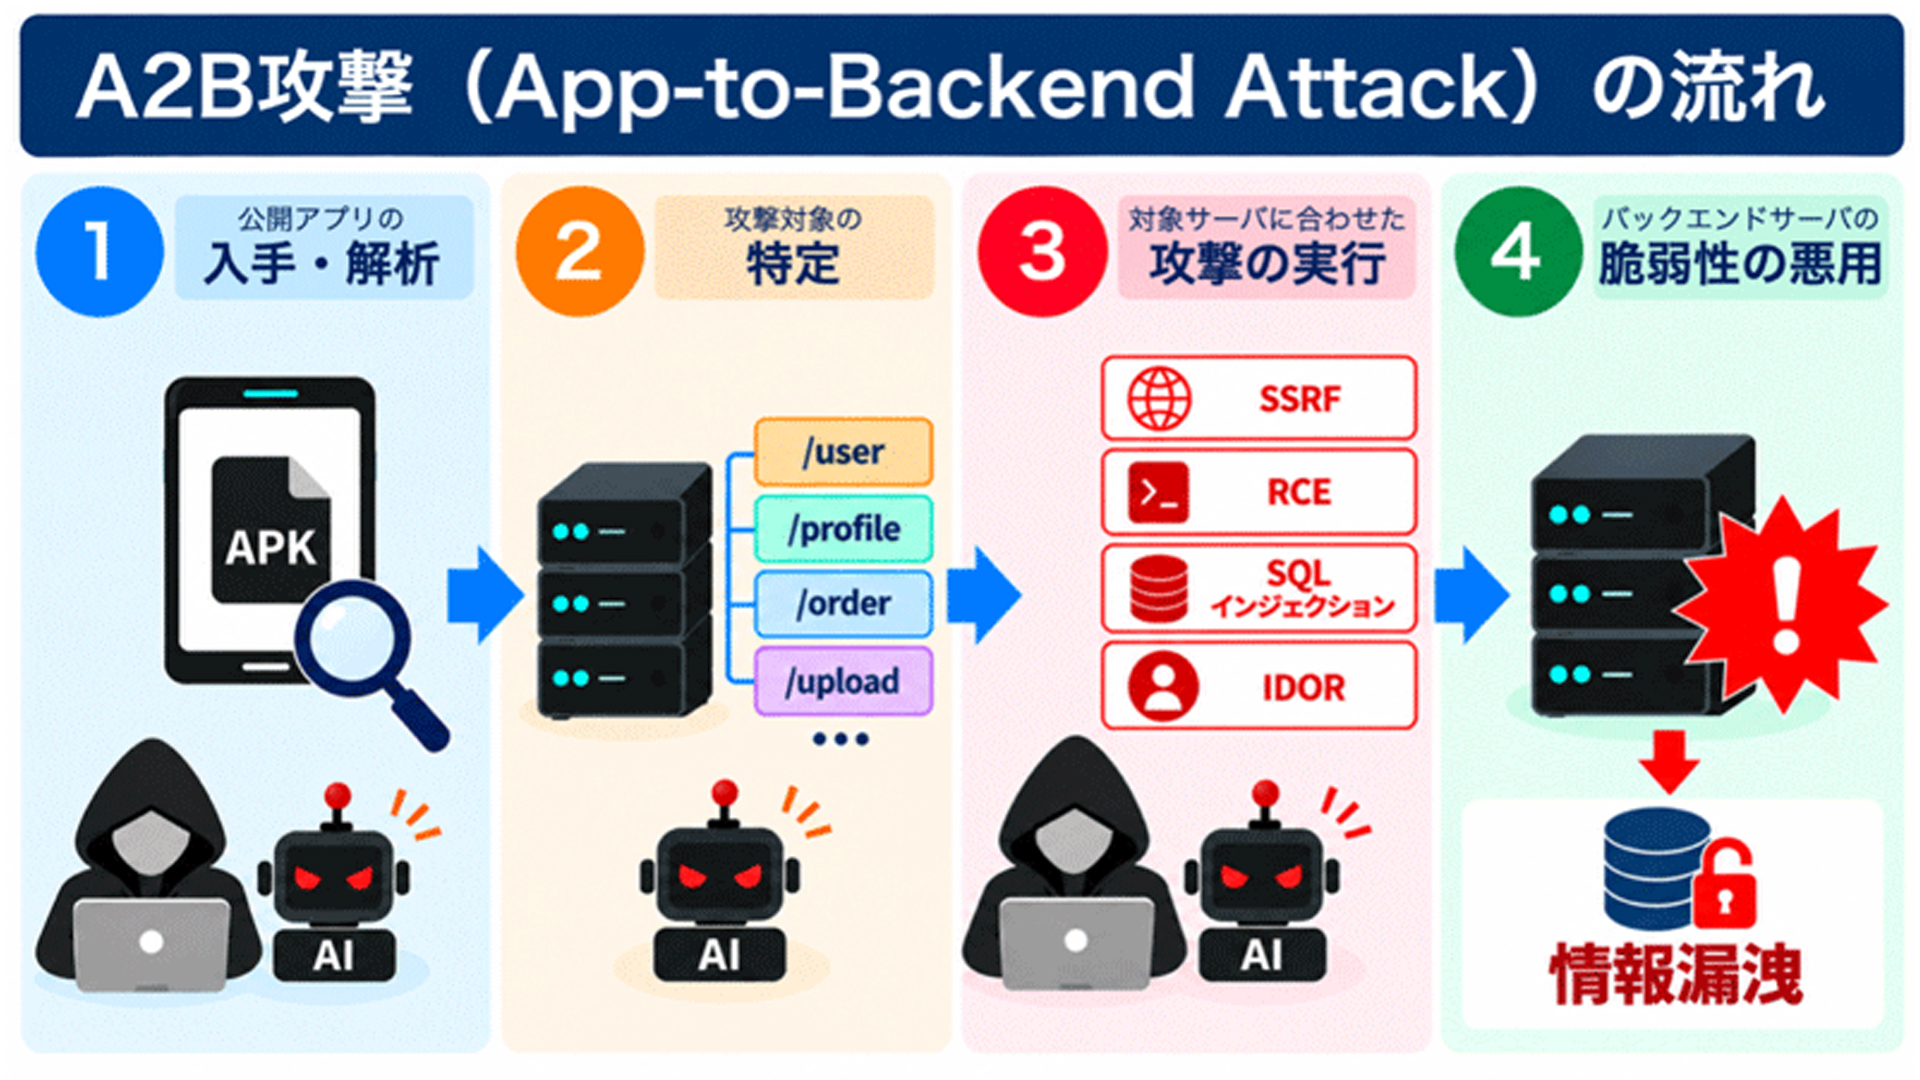
相次ぐ不正アクセスによる情報漏えい問題について、国立研究開発法人の情報通信研究機構(NICT)は10月13日、独自の調査により、情報漏えいの原因の1つとして、公開されたアプリを悪用した「A2B攻撃」を特定し、注意喚起した。アプリ自体に脆弱性がない場合でも、バックエンドサーバーの認証などに不備があれば、不正アクセスによる情報漏えいにつながるとしている。
出典:情報通信研究機構(NICT)の注意喚起ページより
▽関連記事
ミスターマックス、「アプリ」「オンラインストア」のサーバーへ不正アクセス…最大173万5000人の情報流出の恐れ
佐川急便、不正アクセスで顧客情報が流出か…「飛脚宅配便受付」などのウェブサービス停止
最適なEC支援パートナーを探していますか?
課題をヒアリングして貴社に合った企業をご紹介します。
無料相談はこちら
非公開であるはずのサーバーの内部仕様を知られる
「A2B攻撃」の流れを見ると、攻撃者はまず、一般公開されているAndroidアプリを解析して、アプリが通信するサーバーの接続先や通信の仕組み(API)を調べる。次に、得られた情報をもとに、ターゲットにするサーバーに合わせた攻撃を行う。
アプリ提供事業者にとっては、一般公開していないサーバーの内部仕様が知られてしまい、自社システムの弱点をピンポイントで狙った攻撃を受ける。その結果、サーバーに脆弱性があるケースでは情報漏えいにつながる。
多くのシステムに攻撃が拡大する可能性も
Androidアプリだけでなく、iOSアプリやウェブサービスのバックエンドAPIでも、同様の攻撃を受ける可能性があるという。このため、各アプリ・サービスの提供事業者も注意が必要と指摘する。
これに加え、最近ではAI活用によって、効率的にアプリの解析や脆弱性の発見が可能となったことで、多くのシステムに被害が広がる可能性にも言及した。
NICTはAndroidアプリを公開する事業者に向けて、公開APIやサーバーを洗い出し、アクセスログなどから不審なアクセスや情報の不正取得がないかを確認するよう呼びかけている。

※「資料掲載企業アカウント」の会員情報では「通販通信ECMO会員」としてログイン出来ません。

資料DLランキング
-
1
TikTok Shopとは?主要機能と日本での始め方を解説|公式認定パートナー
-
2
【モールハック】TIKTOKSHOP 意図的なバズを生む法則
-
3
【AIタッガー】SEO×GEO AI検索時代の“見つかる力”を最大化
-
4
AI画像生成でEC撮影コストを激減する実践ガイド
-
5
ネット上での調べ物×通販購入時のAI利用実態【消費者調査 2025】


ニュースランキング
-
1
「Yahoo!フリマ」「Yahoo!オークション」、ポケモンカードのカートン単位や空箱の出品禁止
-
2
【10月14日15時更新:物流配送状況】日本郵便/ヤマト運輸/佐川急便/西濃運輸/福山通運
-
3
2025年のカード不正利用被害額が約510億円、10年ぶり前年下回る…かっこ
-
4
ユーチューバーなどのオリジナル商品EC「FANZ」がオープン
-
5
AIの回答だけで日用品やコスメを購入 15~30歳女性の2割以下にとどまる