2023.01.06 事件・トラブル
Amazonを騙るQRコード誘導型のフィッシング詐欺が発生
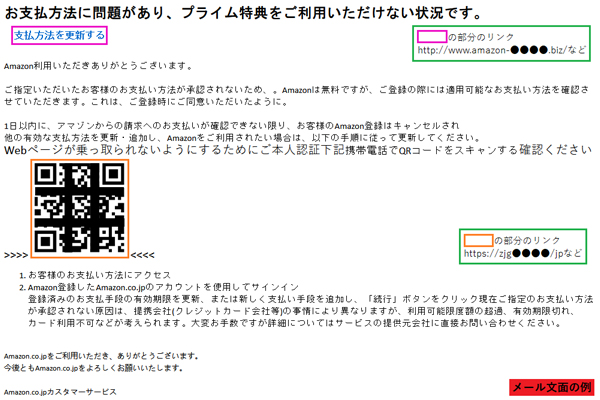
フィッシング対策協議会は5日、AmazonをかたりQRコードで誘導するフィッシングの報告を受けていると発表した。同日時点で、フィッシングサイトは稼働中で、インシデントの対応支援などを行う(一社)JPCERT/CCにサイト閉鎖のための調査を依頼中。類似のフィッシングサイトが公開される可能性があり、注意を呼びかけている。
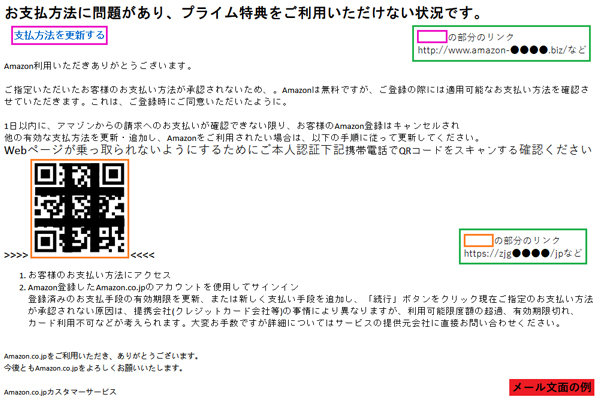
QRコード記載のメールは不正の可能性が高い
「お支払い方法に問題があり、プライム特典をご利用できない状況です」――。こんなメール文面で、支払い方法が承認できないとして更新を求める手口。同協議会は、こうしたフィッシングサイトで、ログインID (Eメールまたは携帯電話番号)、パスワード、国名、氏名、生年月日、郵便番号、住所、会社名、電話番号、カード名義人、カード番号、有効期限、セキュリティコード、3-Dセキュアの認証情報などを入力しないよう、促している。
また、フィッシングサイトは本物のサイトの画面をコピーして作成することが多く、見分けることは困難で、一般的にQRコードを記載したメールは不正メールの可能性が高いという。サービスへログインする際は、メールやSMS内のリンクではなく、いつも利用しているスマホの公式アプリやブラウザーのブックマークなどからアクセスするよう、注意喚起している。
サイトのURLは「https ://zjg●●●●.com/jp」「https ://cd-●●●●.com/jp」「http ://www .amazon-●●●●.biz/」。これら以外のドメイン、URLも使われている可能性がある。URLにパスやパラメータが付いていることがある。
Amazon.co.jpで不正メールの見分け方を紹介
Amazon.co.jpの「ヘルプ&カスタマーサービス」では、不審なメールを受信した場合の見分け方などを紹介している。「Amazon.co.jpでは、お客様の個人情報をEメールで送っていただくようお願いすることは決してありません」としたうえ、受信した場合はメッセージ内のリンクや添付ファイルは開かないでと呼びかけ、転送先などを記載している。
Amazon.co.jpはさらに、「フィッシングまたはなりすましメールの種類」を説明。「未納料金の請求」の際は、注文履歴にアクセスして、注文の詳細がサイト上の注文内容と合致しているかを確認する。法的手続きを持ち出す詐欺メッセージもあり、メッセージに記載されている差出人に連絡したり、注文履歴に記載されていない請求に応じたりしないよう、呼びかけている。
「登録情報(お支払い情報など)の更新依頼」では、「カードの有効期限が切れた」「請求先住所が変更された」「不審な注文があった」というメッセージを利用して偽サイトに誘導するメールがある。対処は、お支払いオプションを管理にアクセス。支払い設定を更新する手順が記載されていない場合、Amazon.co.jpが送信したEメールではない。
【Amazon.co.jpを装った偽サイトへのリンク】Amazon.co.jpサイトのURLは、「https ://××.amazon.co.jp/」または「amazon.co.jp/」で始まる。その他、Amazon.co.jpが使用する差出人メールアドレスも紹介している。
※「資料掲載企業アカウント」の会員情報では「通販通信ECMO会員」としてログイン出来ません。

資料DLランキング
-
1
TikTok Shopとは?主要機能と日本での始め方を解説|公式認定パートナー
-
2
【モールハック】TIKTOKSHOP 意図的なバズを生む法則
-
3
【AIタッガー】SEO×GEO AI検索時代の“見つかる力”を最大化
-
4
AI画像生成でEC撮影コストを激減する実践ガイド
-
5
ネット上での調べ物×通販購入時のAI利用実態【消費者調査 2025】

ニュースランキング
-
1
プログラム言語「PHP」に2つの脆弱性、EC支援企業などメンテナンスに追われる
-
2
【10月23日14時更新:物流配送状況】日本郵便/ヤマト運輸/佐川急便/西濃運輸/福山通運
-
3
不正ログインの被害・予兆 サイト担当者の約6割が経験
-
4
2025年国内BtoC-EC市場規模 前年比5.5%増の27兆6000億円…経産省
-
5
ネット通販のgiobaiに措置命令…布団乾燥機の効果で優良誤認、ステマの認定も